セミナー・イベント
10月29日開催
【30分ショートウェビナー】明暗を分ける初動対応。急増するサイバー被害の実態と、情シスが知るべき「有事の最低限の備え」
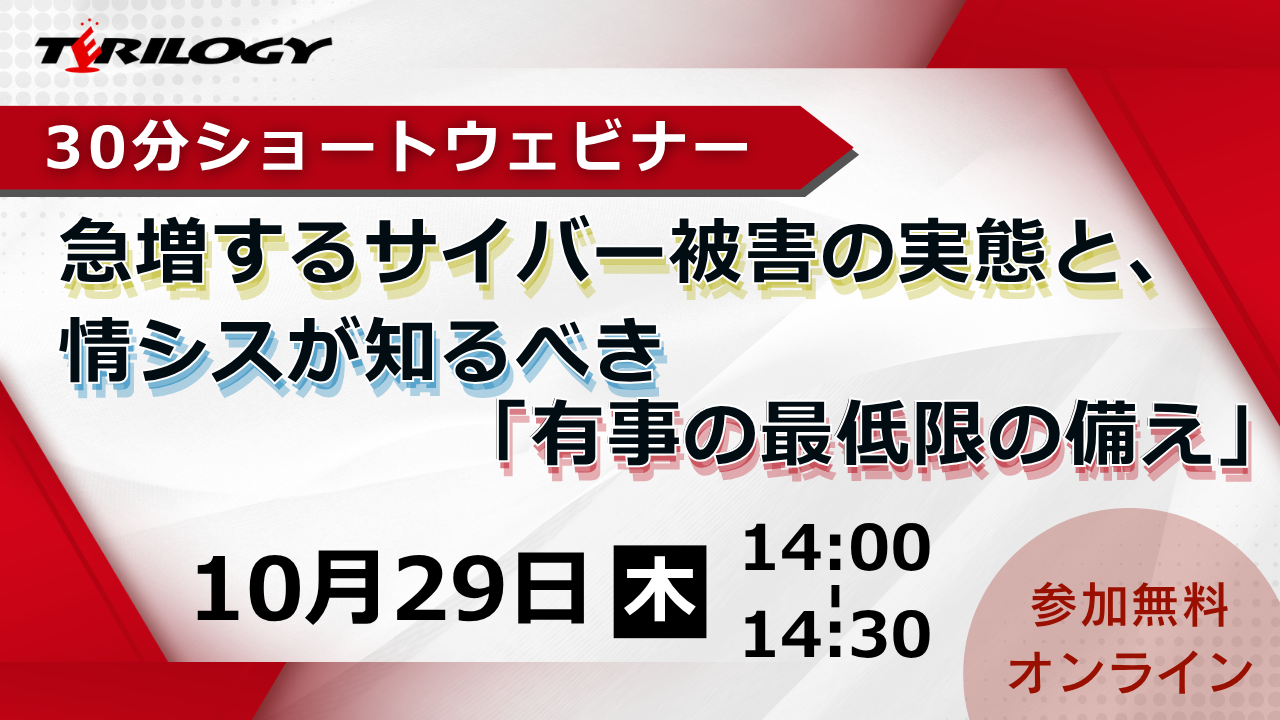
連日のように報道されるサイバー攻撃のニュース。経営層から「自社の対策は大丈夫か?」と問われ、不安を感じているご担当者様も多いのではないでしょうか。 もし今、自社が攻撃を受けたとして、現在の体制で「侵入経路」や「被害範囲」を迅速に特定することはできるでしょうか? 本ウェビナーでは、最近急増している不正アクセスの「主な侵入原因と傾向」をまとめて解説。高度な専門知識が求められる原因究明を自社の情シスだけで抱え込まず、専門家に委ねて被害を最小化するアプローチをご紹介します。 多忙な現場でも無理なく実現できる「有事に必要な最低限の備え」を、30分で要点を絞ってお届けします。
概要
- 経営層から「うちの対策は十分か?」と問われ、明確な回答や備えに悩んでいる情シス・セキュリティ担当者様
- 万が一の際に「被害範囲や侵入経路を特定できるか」自信がない方
- ログ管理の重要性は理解しつつも、自社での分析・運用の限界を感じている方
- 最小限の手間とリソースで、有事に機能するセキュリティ体制を構築したい方
- 競合となる製品・サービスをお取り扱いの企業の方、個人事業主の方からのお申し込みについては、参加をご遠慮いただく場合がございます。
スケジュール
※講演タイトル及び内容は、予告なく変更する場合があります。予めご了承ください。
参加お申込み
【個人情報のお取り扱いについて】
ご入力いただくお客様の個人情報は、株式会社テリロジーを含むテリロジーホールディングスグループが、
- 本セミナーに関する連絡・確認
- 製品・サービスに関する情報提供
- イベント・セミナーなどのご案内
- マーケティング活動目的
で利用させていただきます。
ご入力いただいたお客様の個人情報については、当社の「個人情報保護方針」に従い、厳正にお取扱いいたします。
以上の個人情報に関する取扱いにご同意いただき、次の「セミナー申込受付」をクリックして、申込み画面へお進み下さい。
セミナー申込受付
お問い合わせ先
テリロジーセミナー事務局
東京都千代田区神田神保町一丁目1番1 フロントプレイス神田神保町6階
Tel:03-3237-3291
E-Mail: marketing@terilogy.com
- お問い合わせフォーム
-
見積もりのご依頼、トレーニングに関する詳細な説明、
その他ご質問などはこちらのフォームからお問い合わせください。